智能体一旦能够调用接口、改写记录或发出通知,评审重点就不再只是“回答得像不像”。团队还要知道:输入来自哪里,谁批准了动作,失败后怎样停止,事后能否还原过程。把这些责任塞进一个流程节点,演示可能很顺,真正接入业务后却难以排错。本文采用一套项目实施中的七层划分,用交接面把任务链路拆开。
先把七层的范围说清楚
这里的“七层”不是行业唯一标准。本文把输入、理解、编排、执行、输出作为五层主链路,再把状态记忆和结果复盘放在两侧。业务语义层提供对象、状态、规则和权限,是七层运行依赖的外部基础,不计入七层本身。
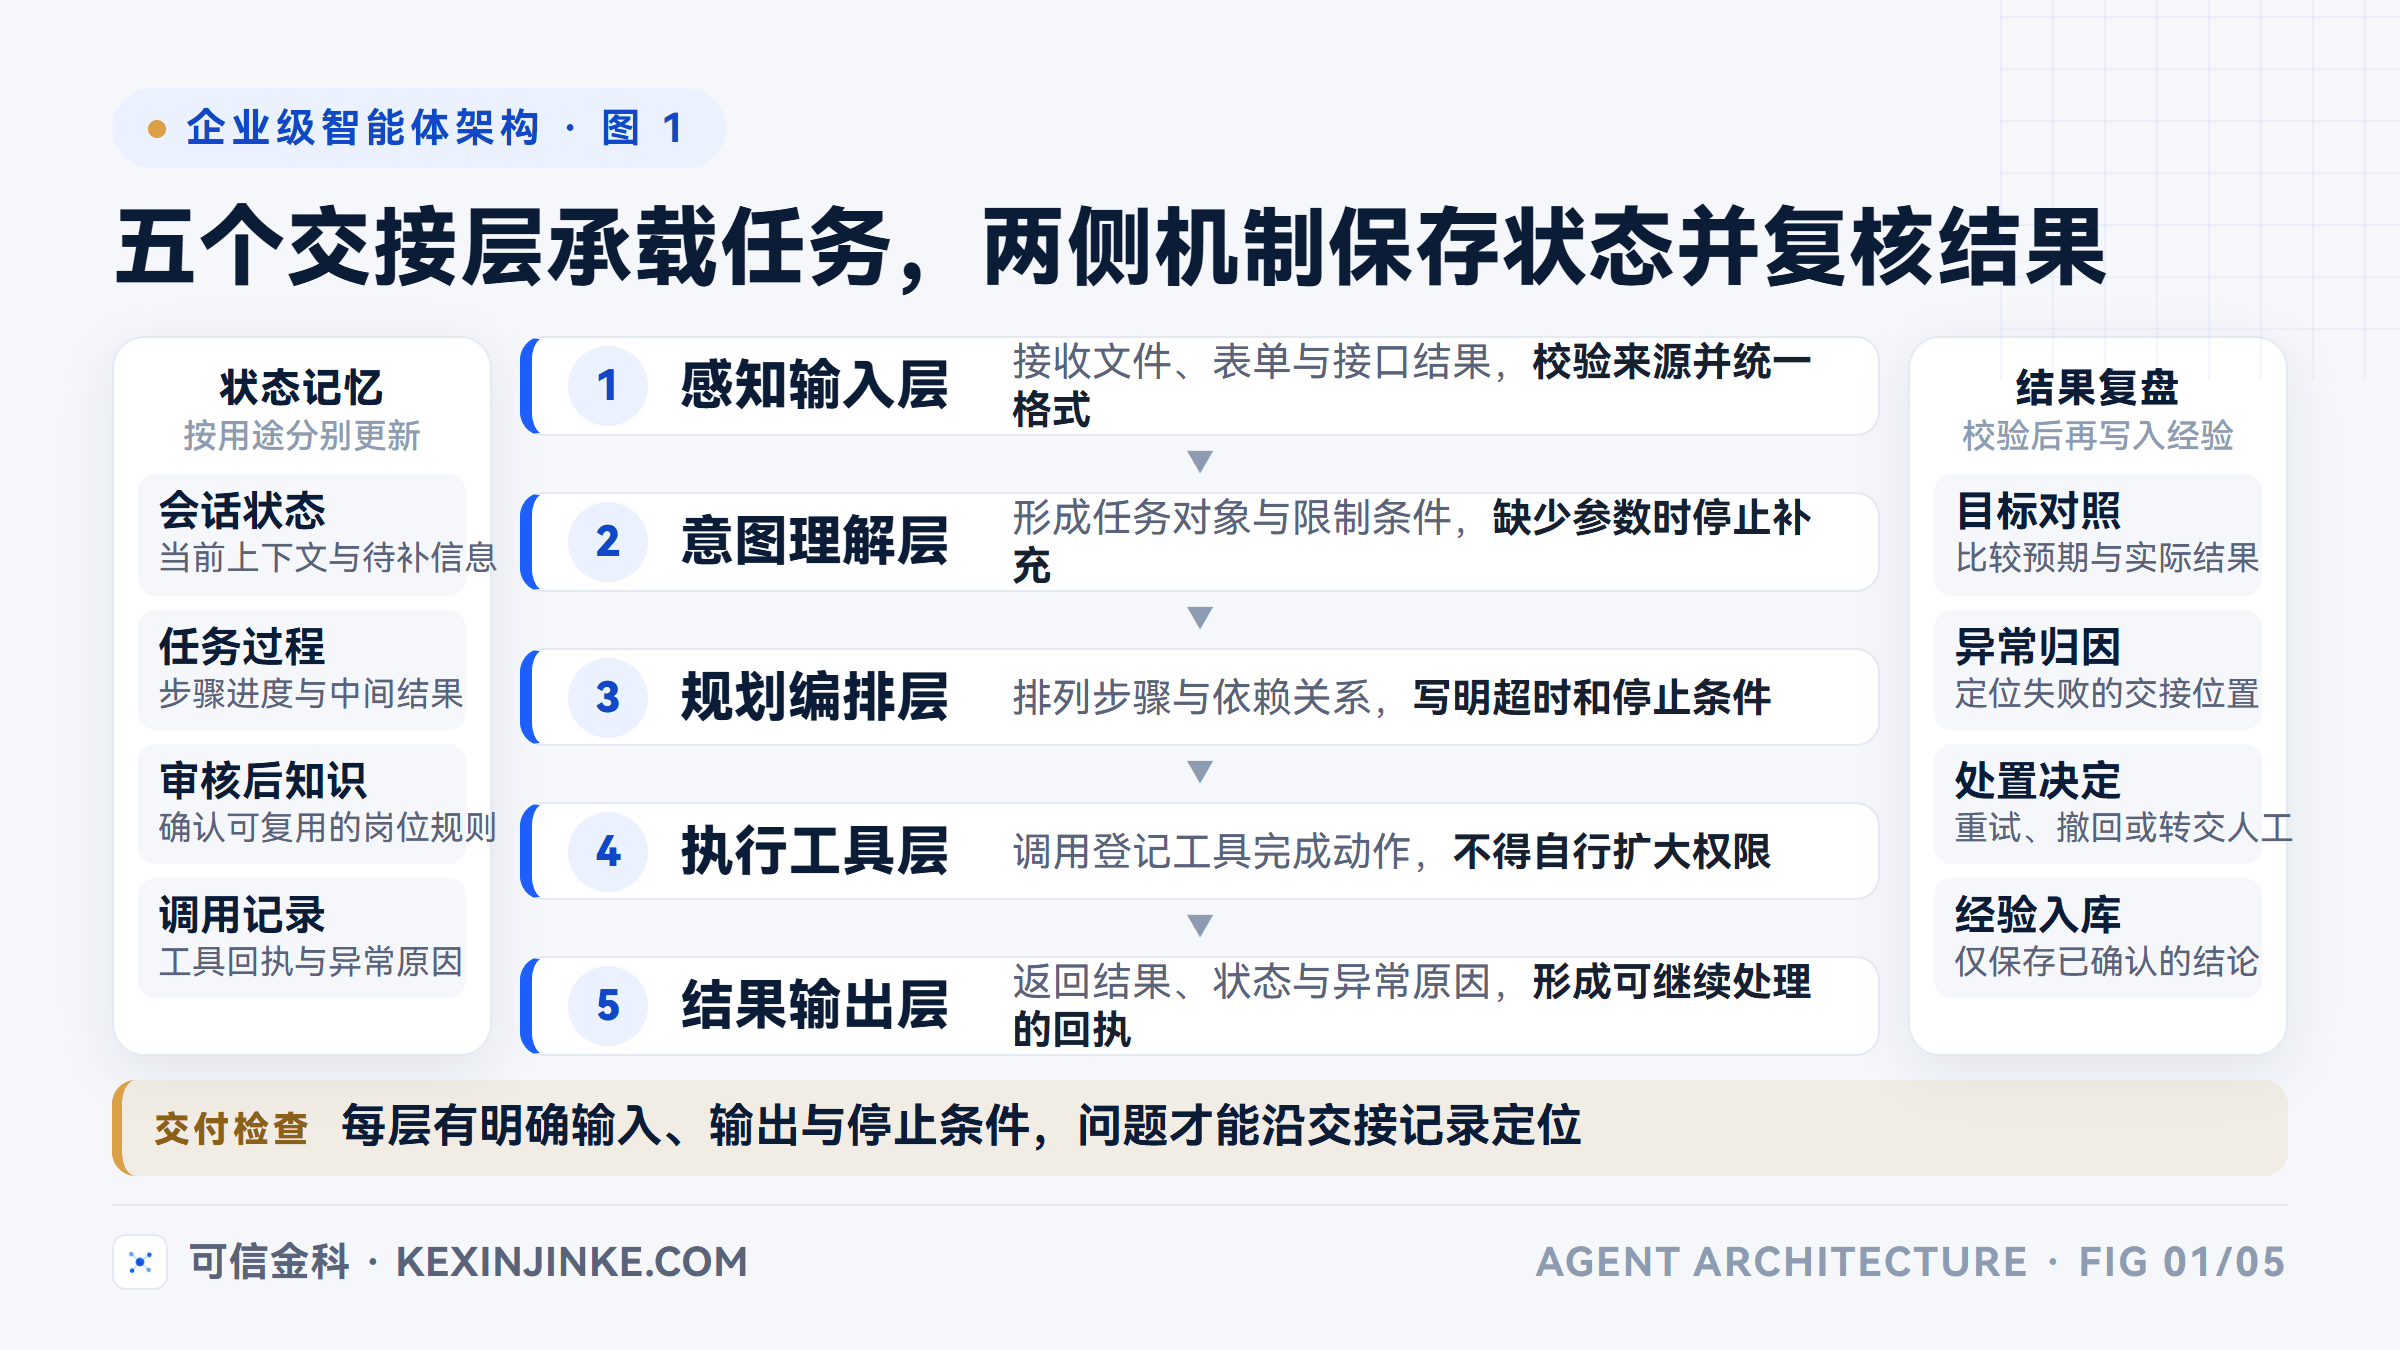
这种划分的价值在于明确交付物。输入层交付经过校验的数据,理解层交付结构化任务,编排层交付可执行步骤,执行层交付工具调用结果,输出层交付面向用户或业务系统的最终状态。前一层没有达到约定条件,后一层就不应继续运行。
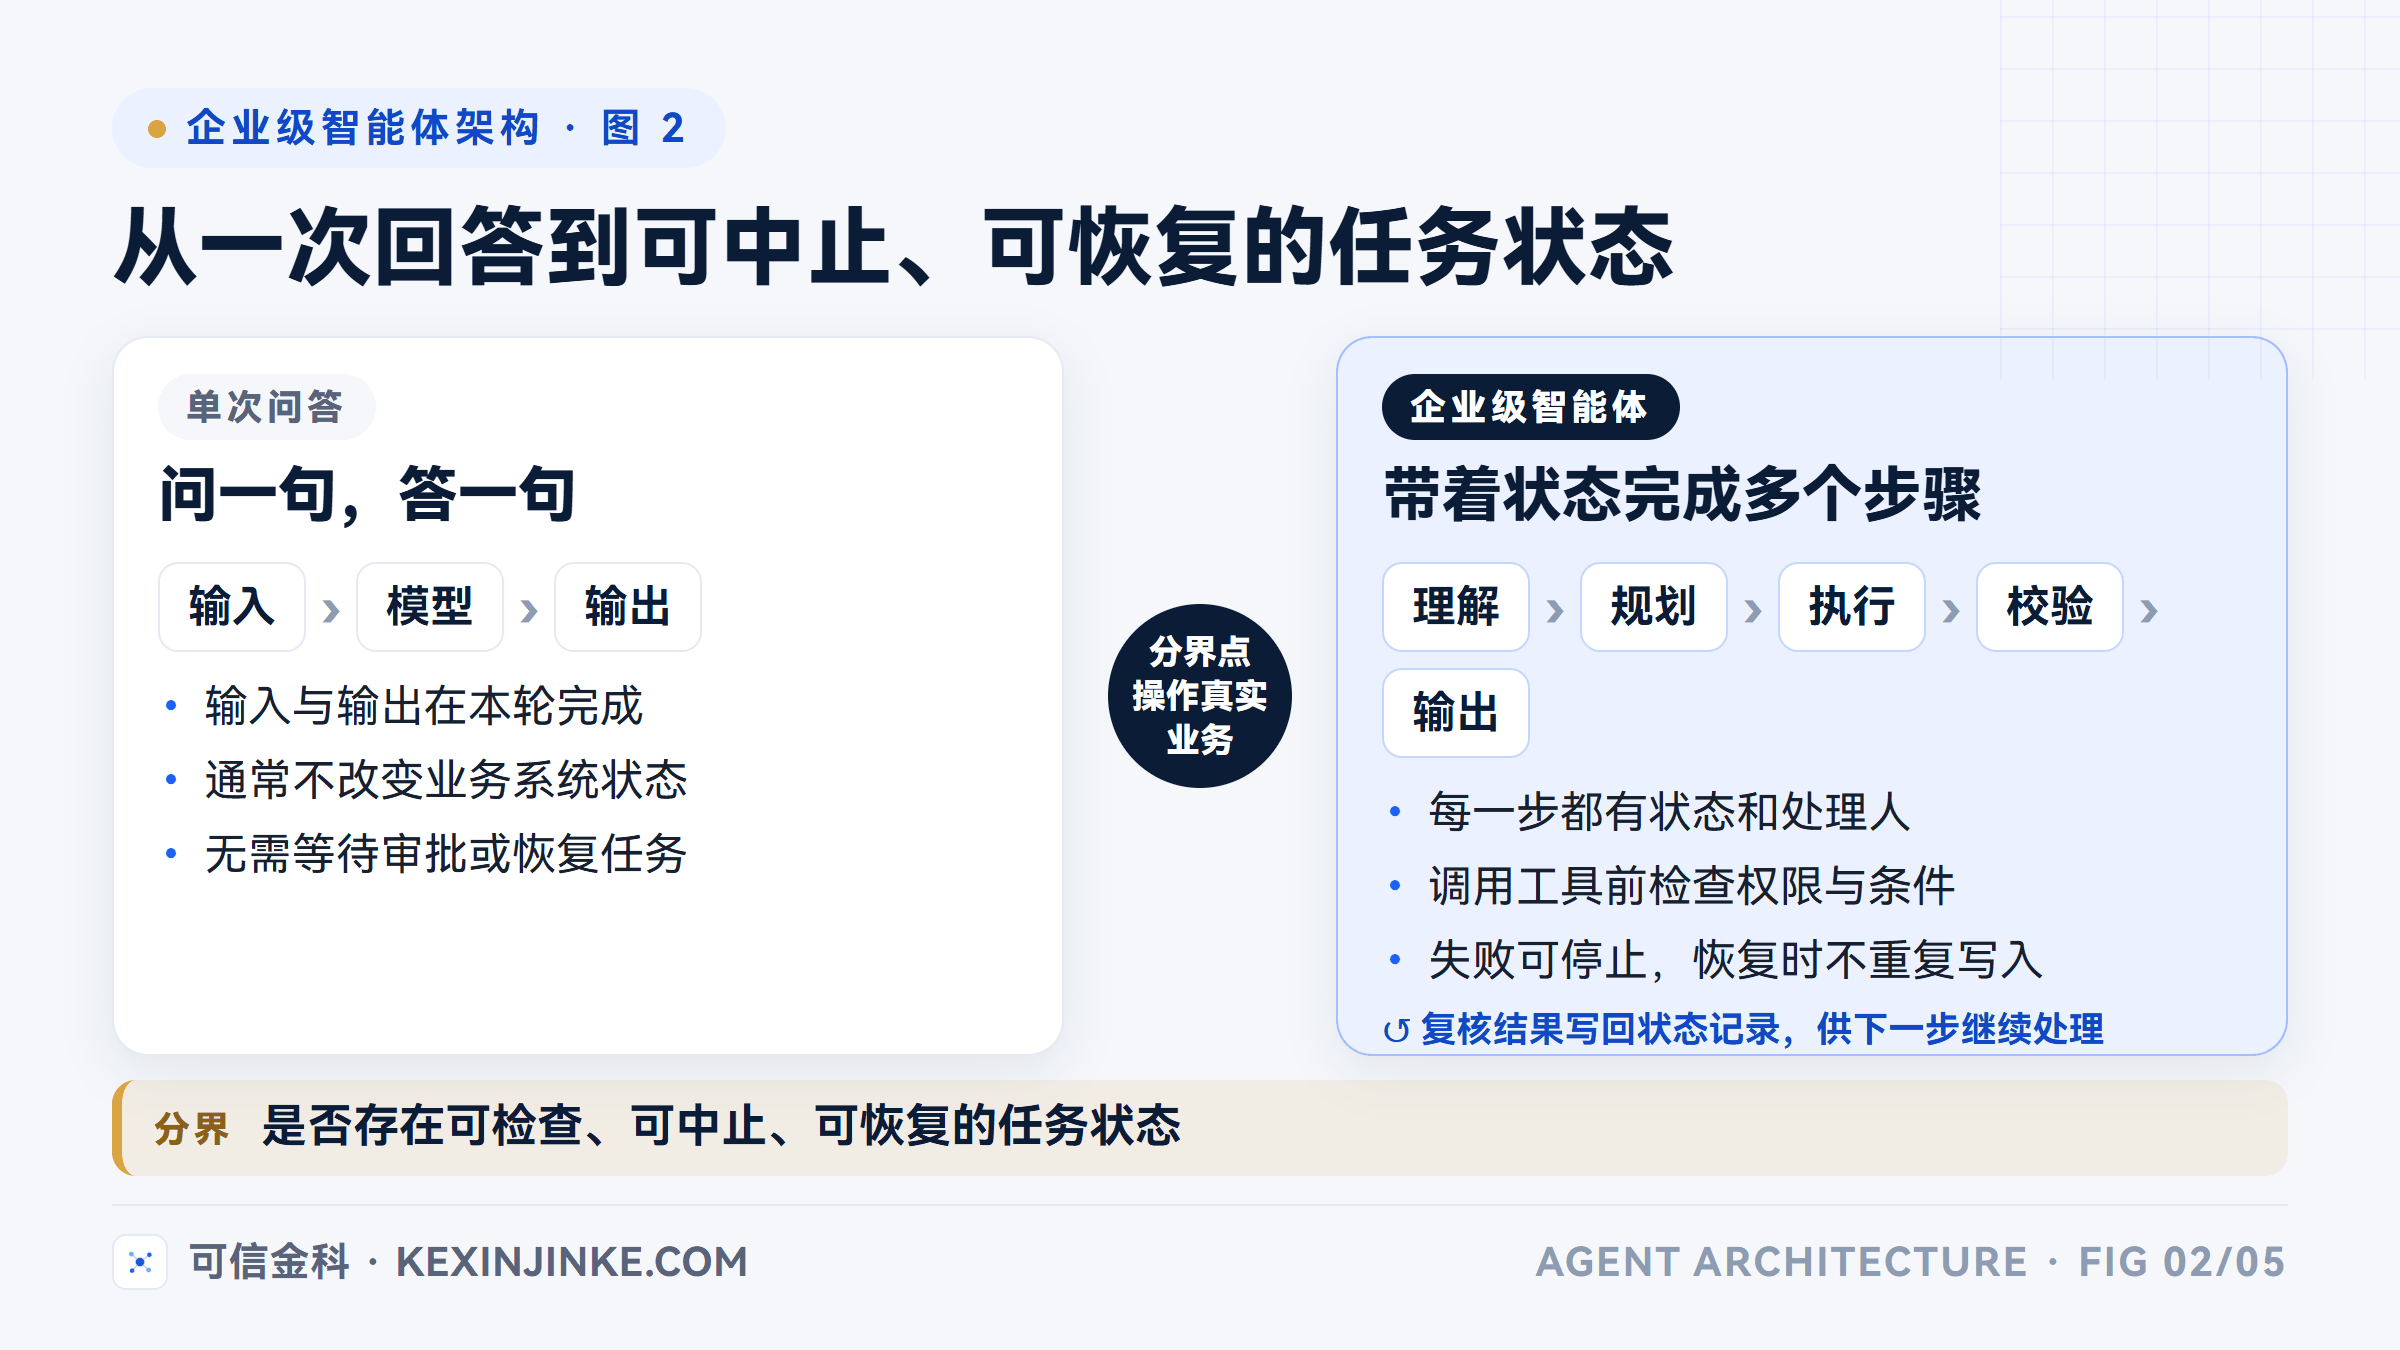
单次问答通常只需把一段输入映射为一段输出。企业任务则可能跨越多个系统和时间点。中途还会遇到参数缺失、权限不足、接口失败和人工审批。企业任务因此必须具备可检查、可中止的任务状态。
例如,请求已经完成资料读取,但正等待审批,此时任务不能被标记为成功,也不能从头重复执行。系统需要保留当前步骤、已有结果、下一位处理人和超时处置。只有状态明确,恢复任务时才不会重复写入或越过审批。
先检查交接面,再讨论模型能力
输入层首先记录数据来源、操作者身份和可用权限,并把文件、表单或接口结果转成统一格式。字段无法确认时,应标记缺失或触发补充,不把猜测传给下一层。理解层把需求整理成任务对象,至少说明目标、业务对象、必要参数和限制条件。
编排层负责排列步骤,也要写清依赖关系、超时处理和停止条件。执行层只通过已登记的工具完成读取或写入,不能自行扩大权限。输出层不仅生成文字,还要返回任务编号、处理状态、时间和异常原因,便于业务系统继续处理。
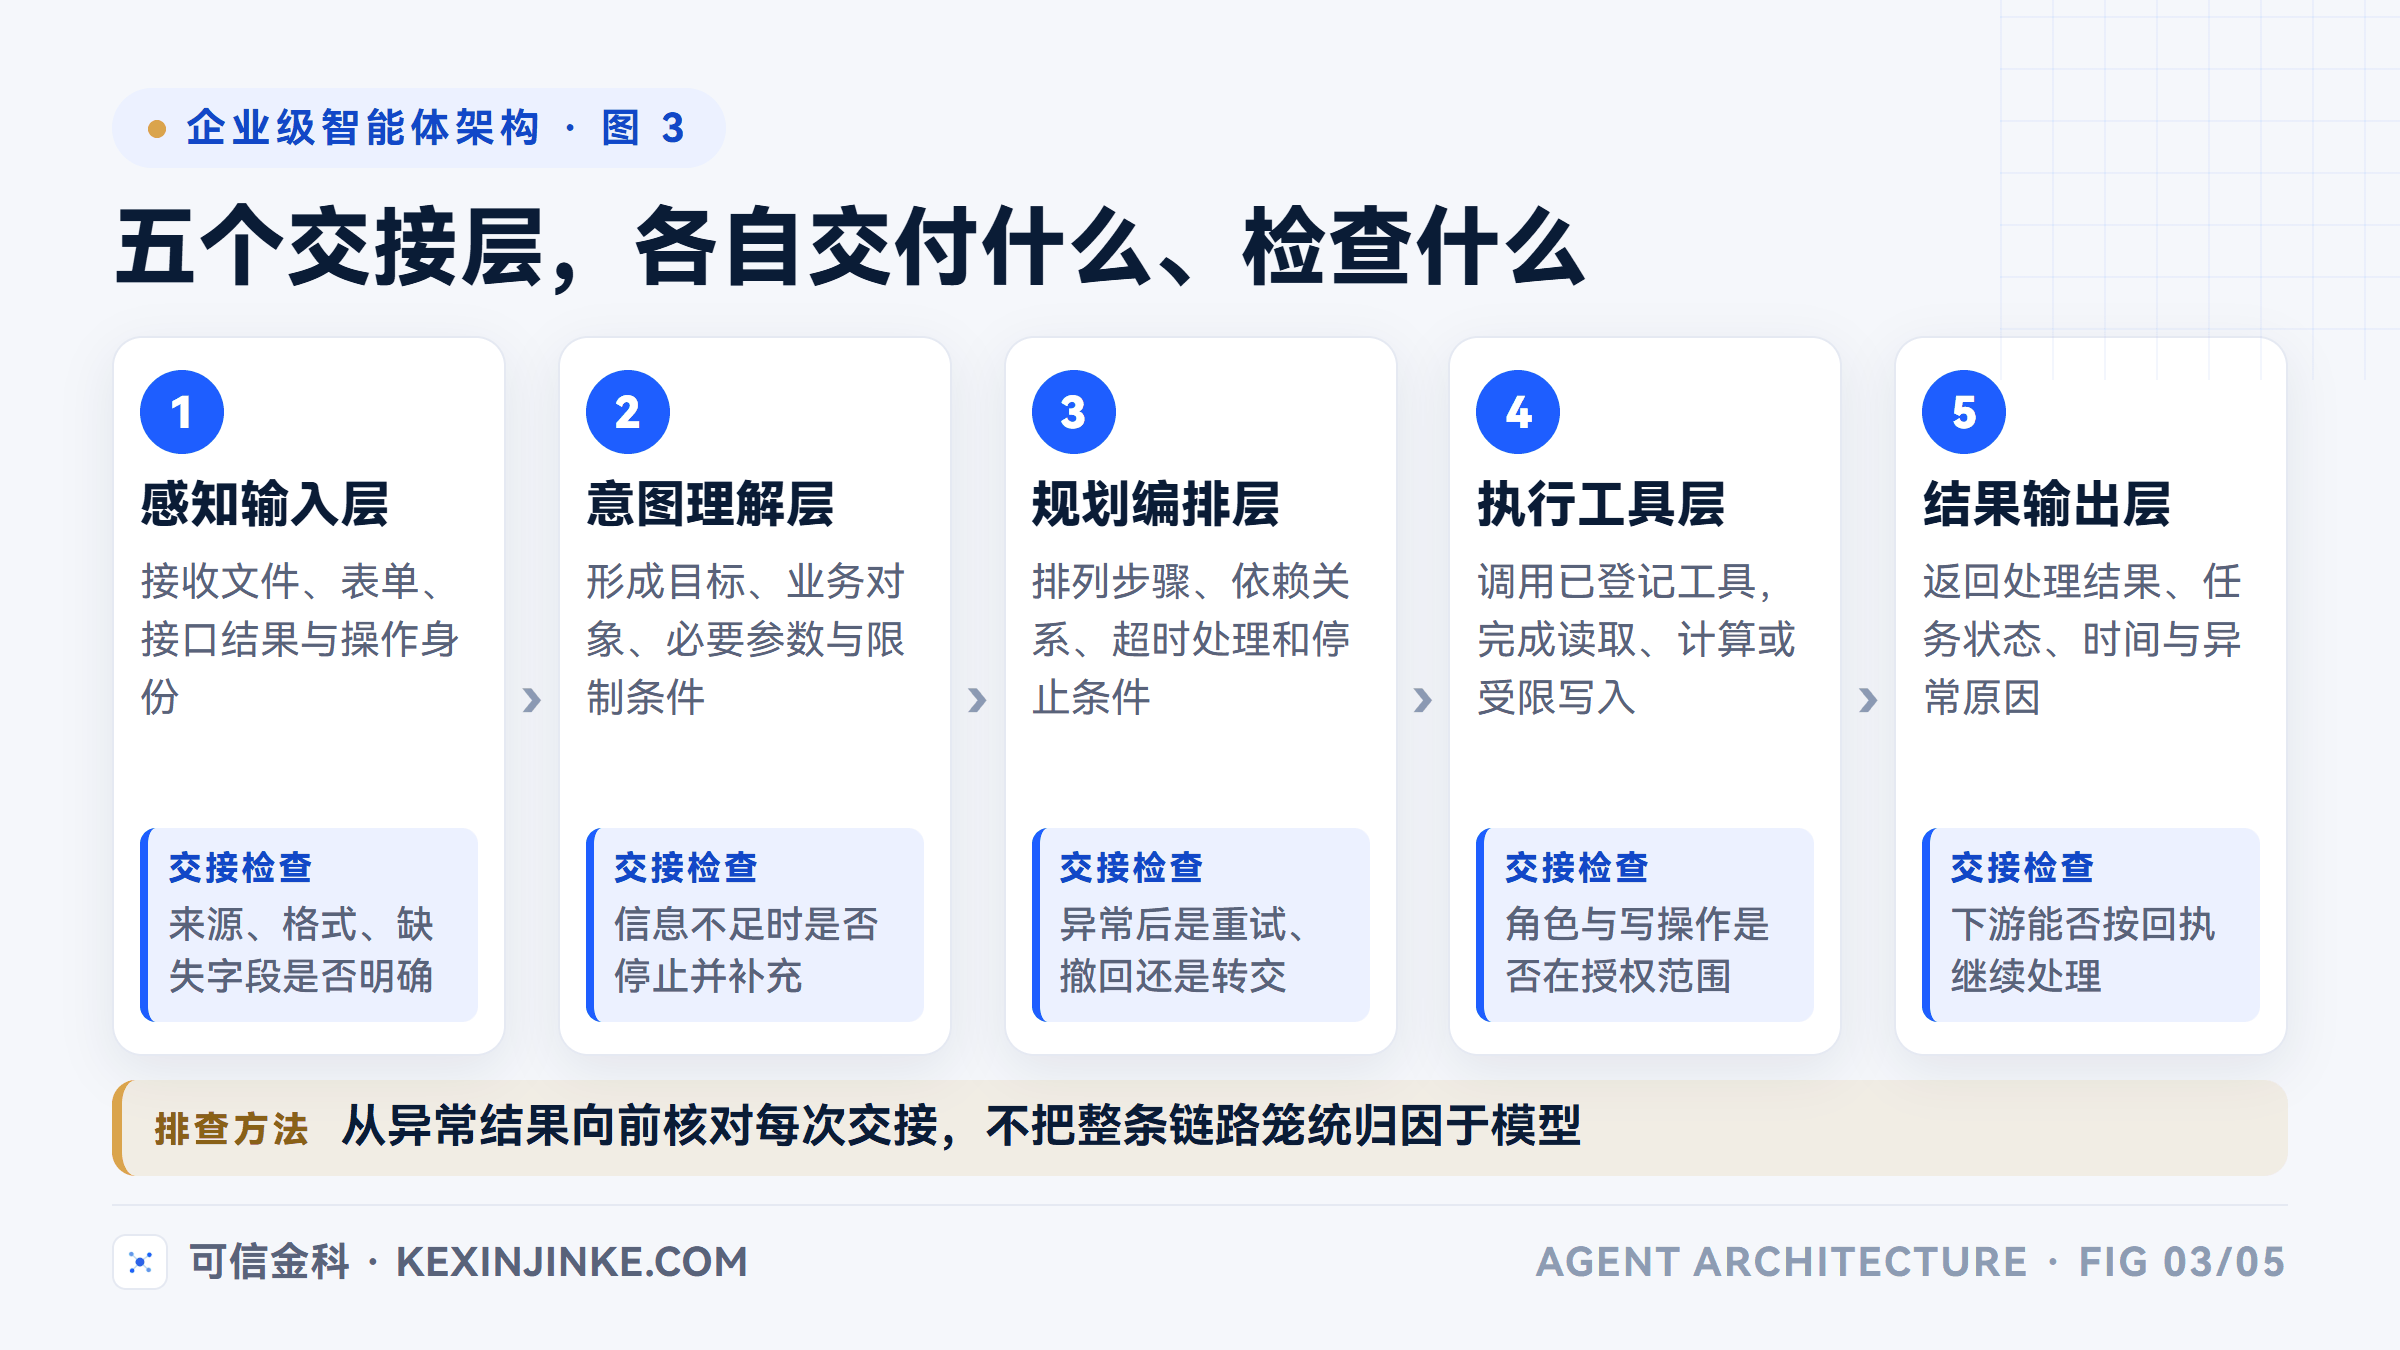
排查问题时,可以沿交接记录逆向定位。对象识别错误,先查输入与理解;步骤顺序混乱,查编排;状态已变但页面仍显示旧结果,查执行回执和输出回写。这样做不是为了增加层级,而是把“结果不对”变成可以分派、复现和验收的问题。
记忆和复盘都不能自动失控
状态记忆要区分用途。本轮对话、任务中间结果、经过审核的岗位知识,以及工具调用记录,更新规则并不相同。任务完成并不意味着所有内容都应进入长期知识;未经确认的判断、个人偏好和失败输出如果被直接写入,后续任务会反复引用错误信息。
结果复盘也不等于让模型自行总结。更稳妥的做法是把原始目标、实际结果、异常和处置决定放在同一张检查表中。只有通过人工或规则校验的结论,才进入可复用记录;需要纠正的内容则保留版本和责任人。
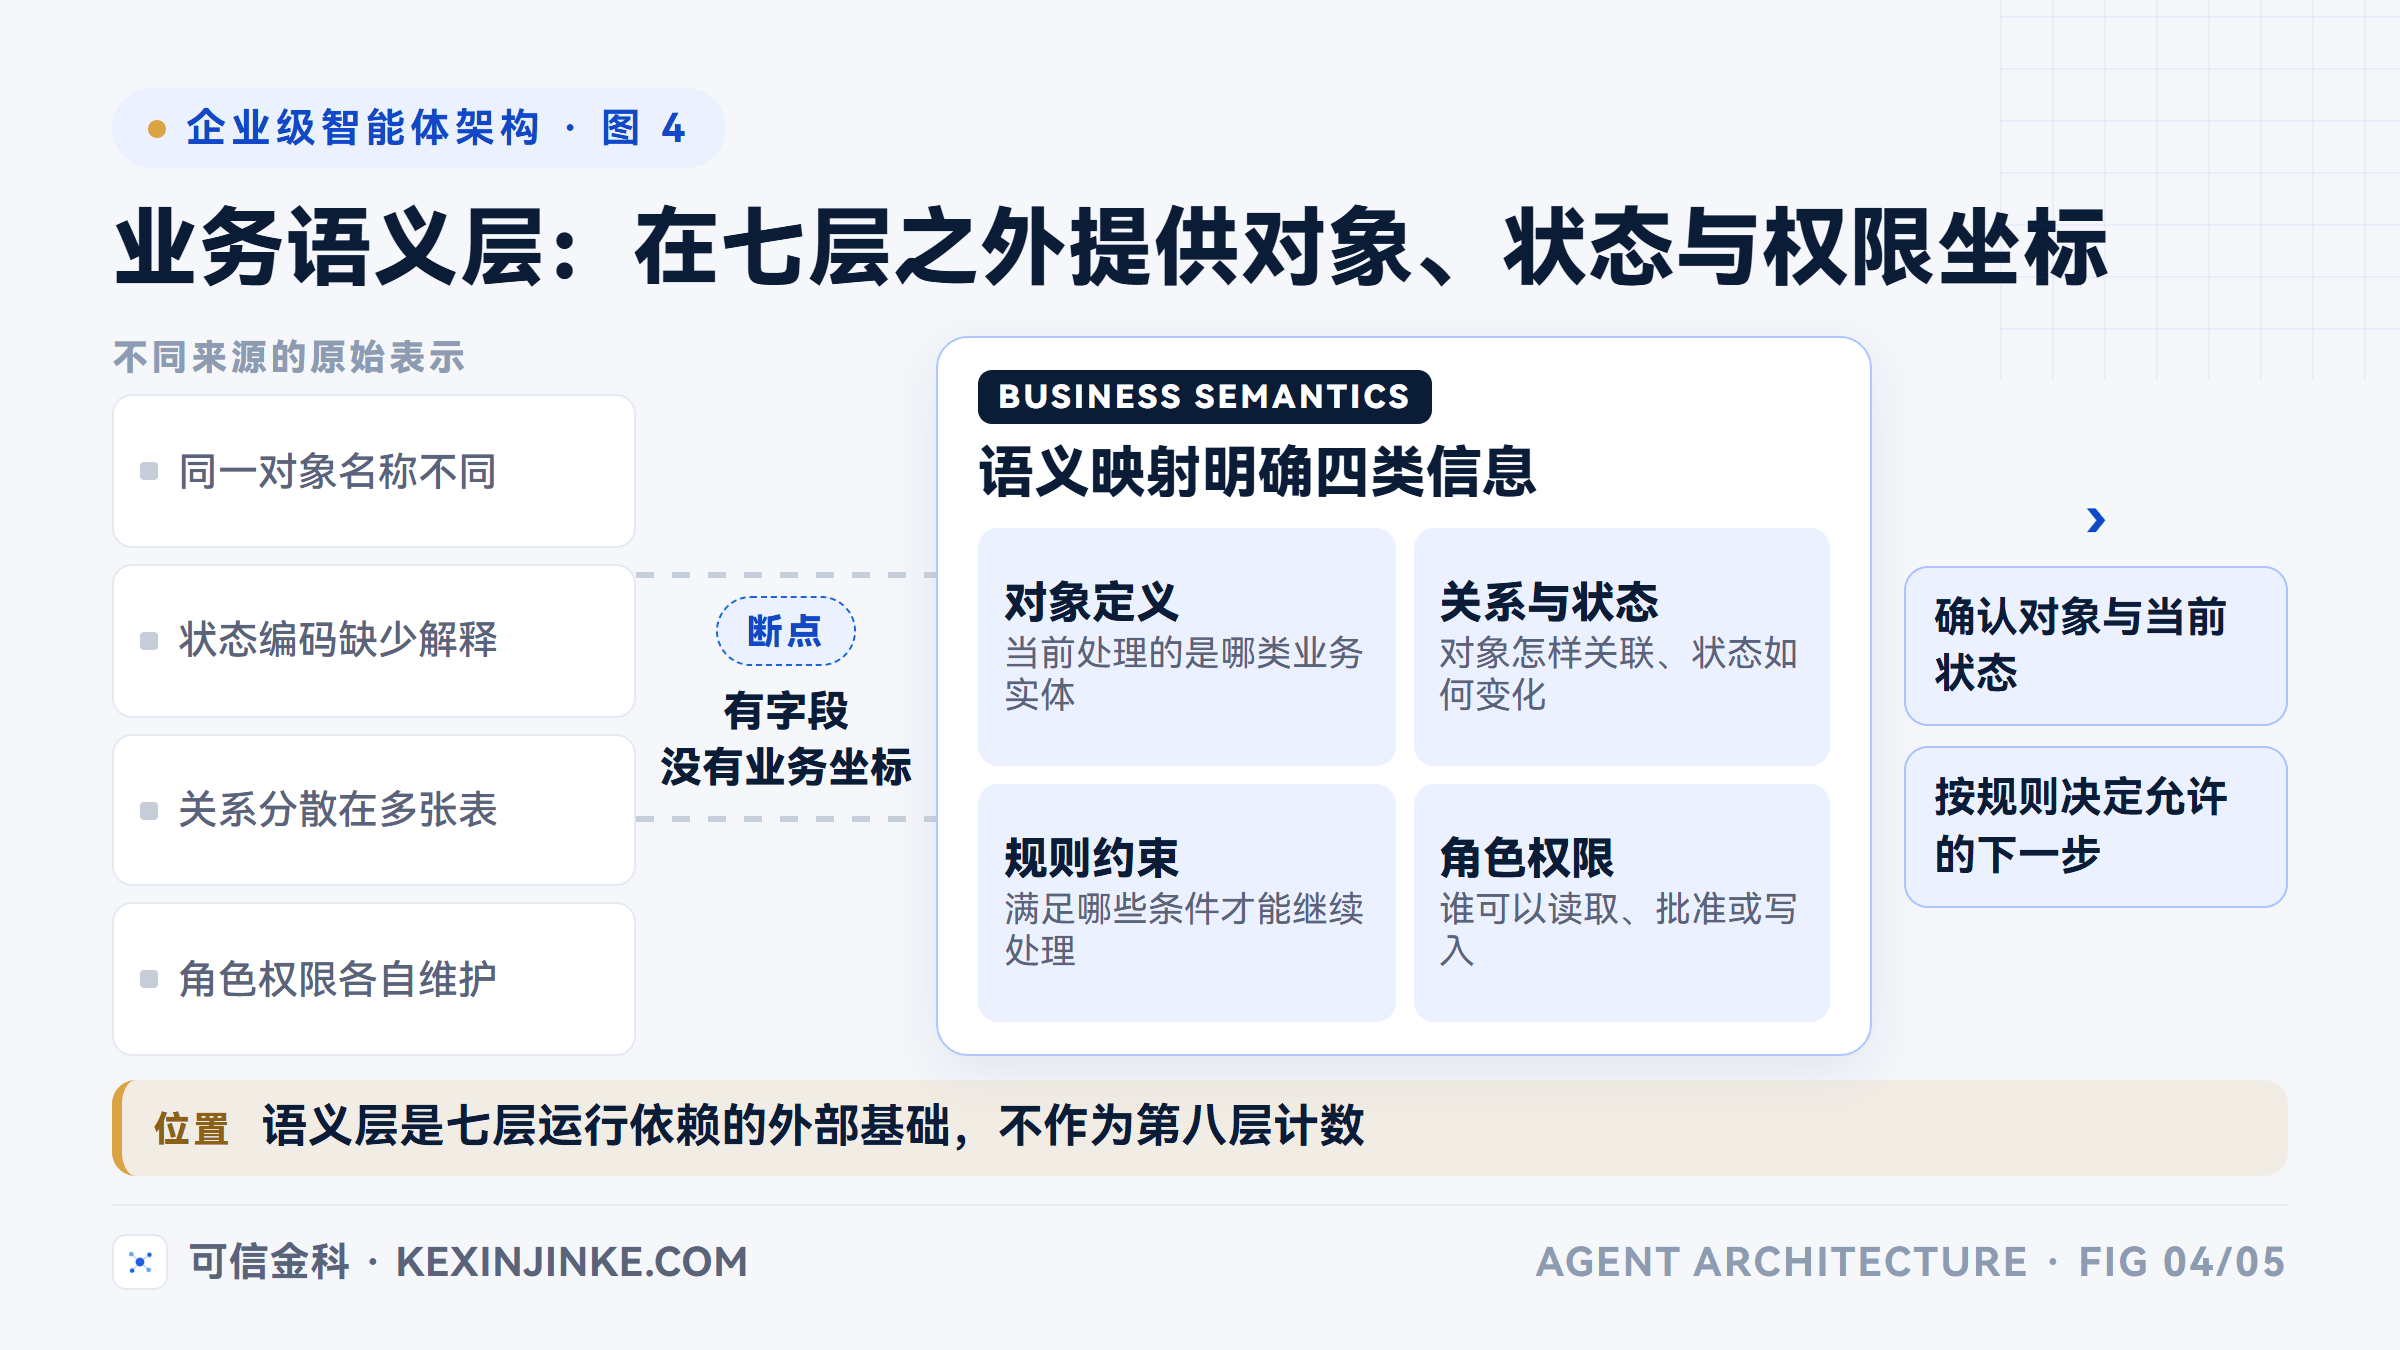
业务语义层在七层之外提供坐标
企业系统中的“客户”“合同”“有效”“已审批”往往有各自的字段和状态码。智能体即使找到了相关资料,如果不能确认对象关系、当前状态和角色权限,仍然无法安全采取动作。
业务语义层把这些信息整理成可引用的对象、关系、状态转换和约束规则。它与文档检索不是替代关系:检索返回与问题相关的材料,语义映射回答某个业务对象此刻处于什么状态、下一步允许做什么。前者帮助阅读,后者为执行提供坐标。
执行动作要按风险逐级放行
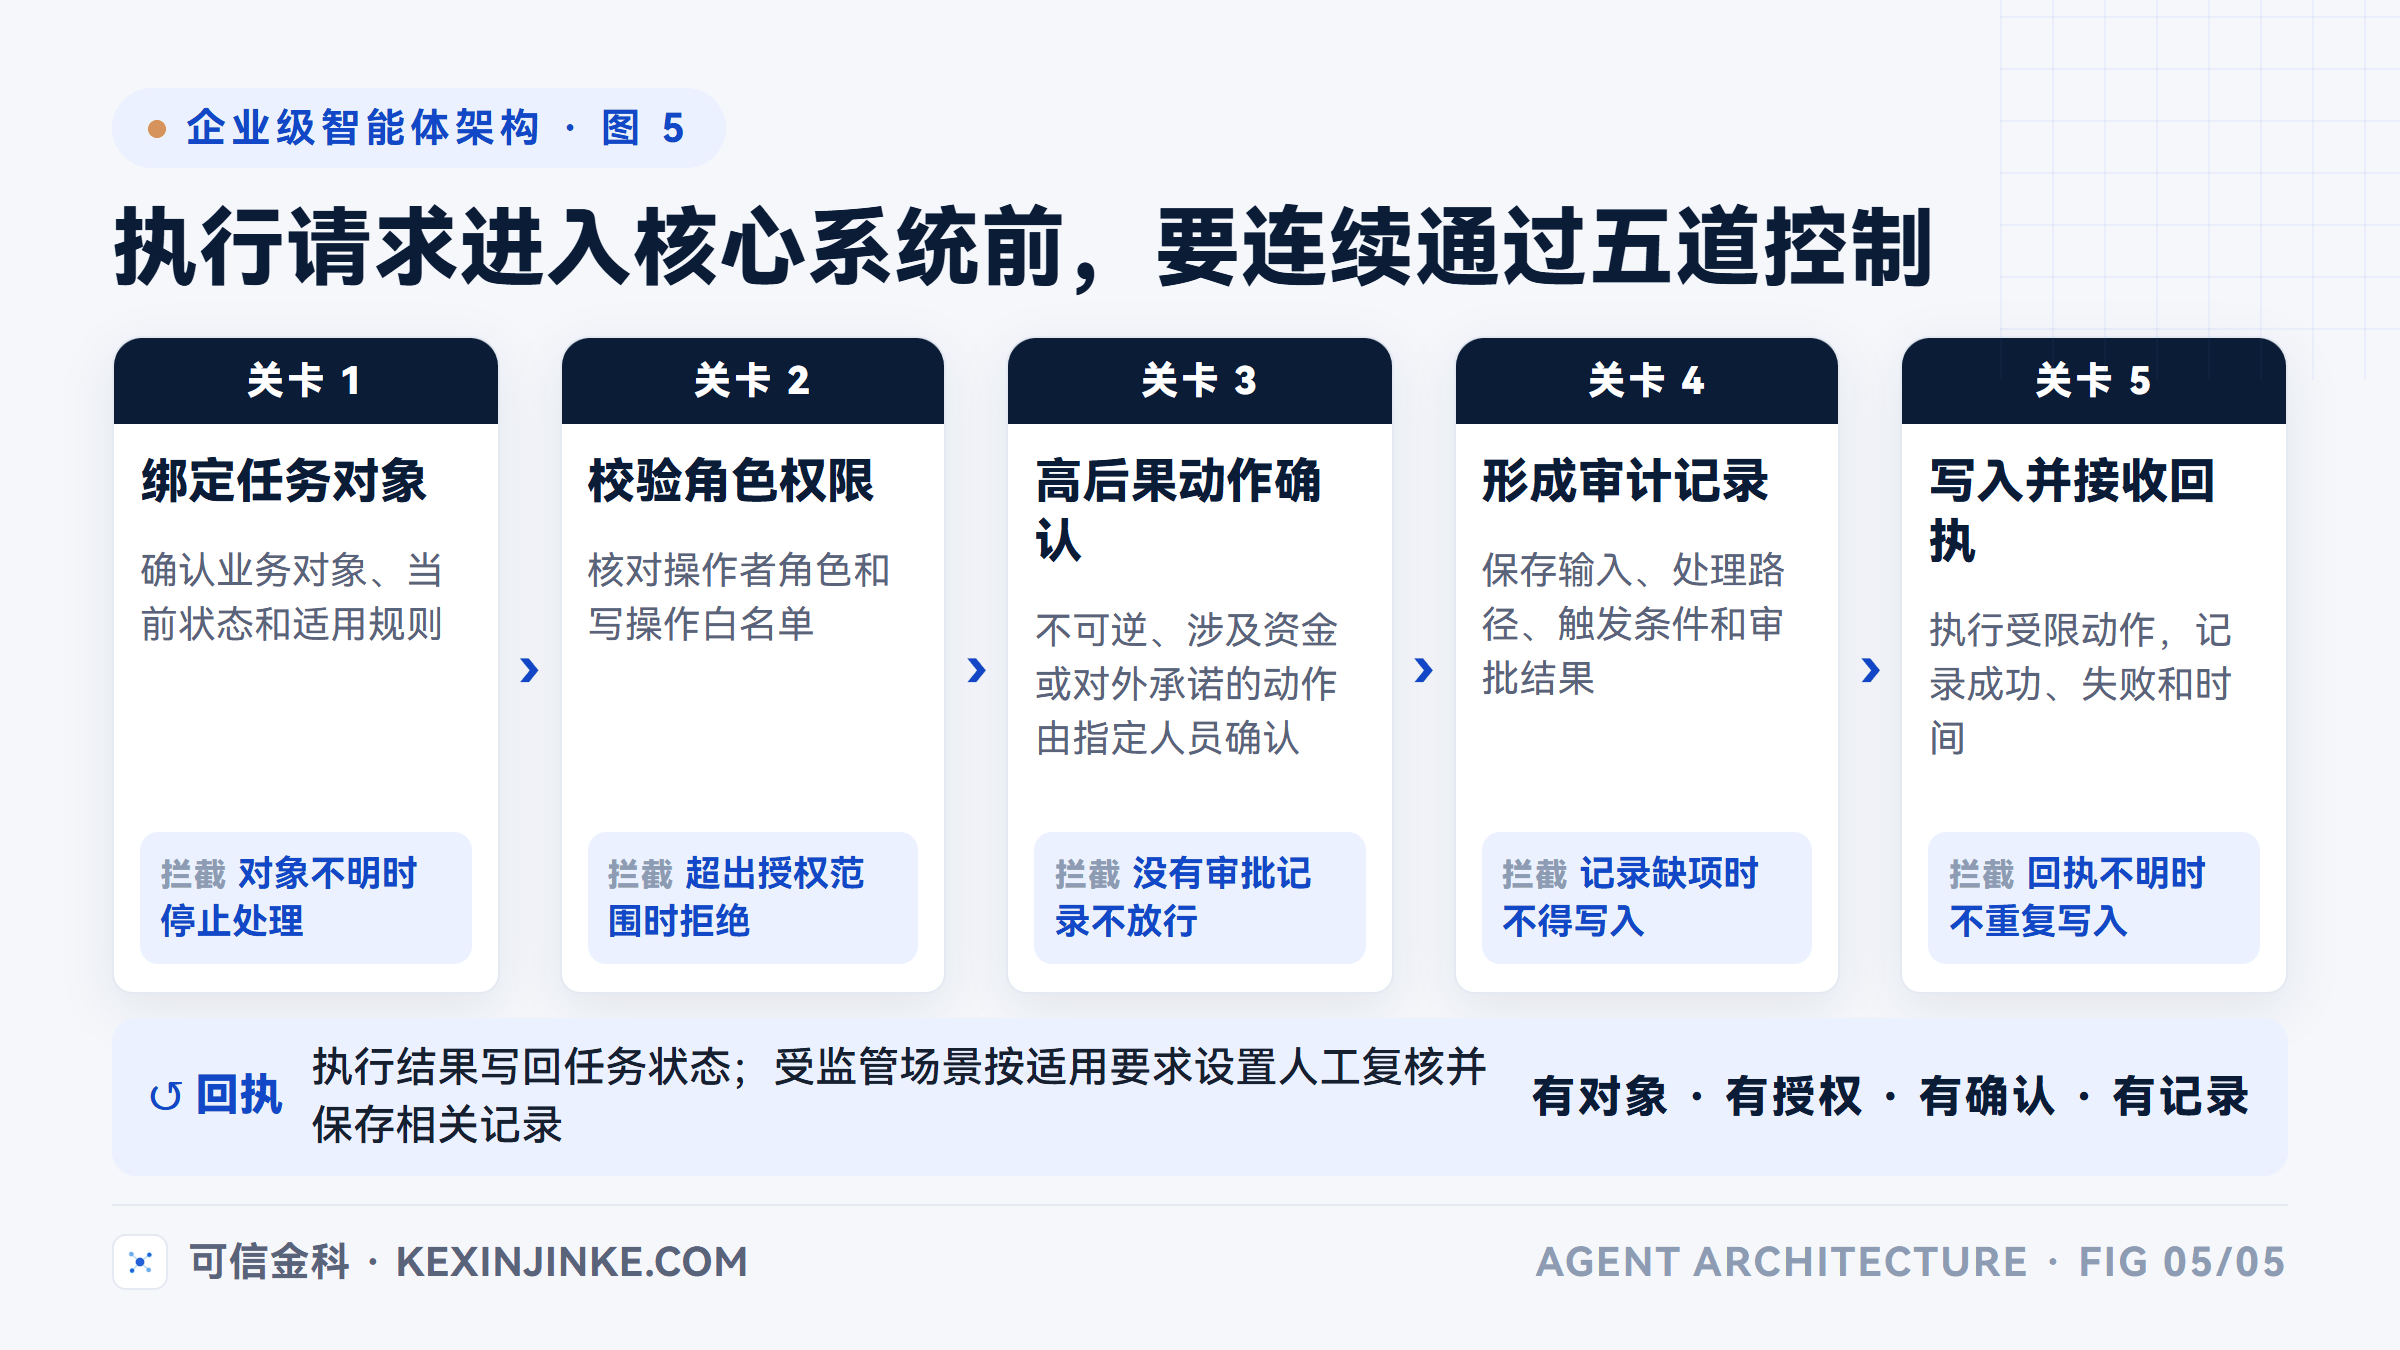
在可信金科参与的项目评审中,执行风险通常要从三处检查。第一,工具是否只承担一项明确职责;第二,角色与写操作范围是否固化在配置中;第三,不可逆、涉及资金或对外承诺的动作是否经过指定人员确认。任何一项没有答案,都不应直接连接核心系统。
监管文件给出的要求还需要按适用范围准确引用。国家网信办等三部门于 2026 年 5 月发布《智能体规范应用与创新发展实施意见》,提出安全可控、数据保护等要求。金发〔2026〕8号第二十二条的适用对象,是用于涉及客户权益或产生重大财务影响关键决策的人工智能。该条要求设置人工复核,并保留原始数据、推理路径和阈值触发记录。银行保险机构应结合自身业务和监管要求落实,不能把这一条泛化成所有企业、所有动作的统一规定。
建设顺序从只读任务开始
第一阶段可选一个边界清楚的只读任务,先跑通输入、理解、编排、执行和输出,并记录每次交接。第二阶段再增加状态记忆和结果复盘,验证错误信息不会进入长期记录。第三阶段才开放受限写操作,把白名单、审批、回滚和审计记录一并验收。
每推进一个阶段,都应保留一组固定任务作为回归样本。新增能力如果改变了既有任务的对象识别、步骤顺序或权限判断,团队可以及时发现,避免等到业务人员反馈异常后再追查。
项目复盘时,不必先争论模型是否足够聪明。先拿一条失败任务逐层核对:哪份输入被采用、任务对象如何形成、哪一步获得授权、结果写到了哪里。七层与外部语义基础能够共同回答这些问题,架构才真正服务于可控交付。
可信金科以“垂类系统 + 智能体”建设企业应用,先把任务边界和审计链路搭稳。FDE 工程师再在现场验证真实流程,并逐步开放可承担的动作。